手动抠 Web 接口漏洞:Burp Suite 社区版白嫖可用,拦截改包最顺手
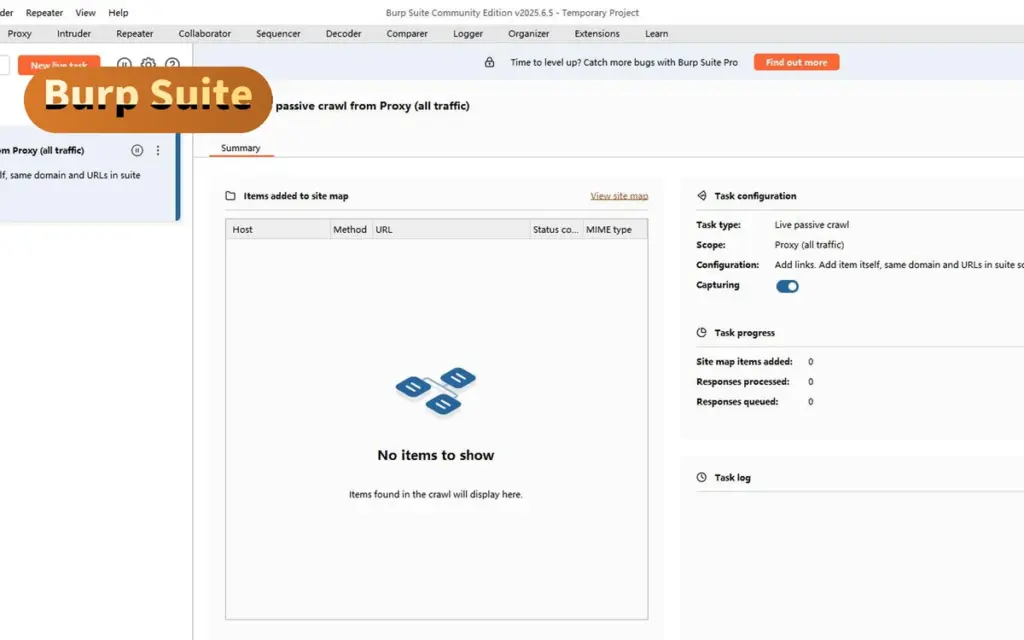
比起全自动扫描,很多时候你更想自己盯着一个接口,把请求拦下来改两笔再发出去,看服务端怎么反应。Burp Suite 社区版就是干这个的:它作为一个本地代理坐在浏览器和目标站点之间,让你拦截、查看、修改每一个请求与响应,是安全研究员手动验证漏洞时的标配,免费档对个人学习足够用。
它解决什么问题
想确认某个参数改了之后服务端是否校验,缺一个方便改包的地方。
自动扫描器报了可疑点,却没法手动复现和确认。
观察加密或隐藏字段到底传了什么,浏览器自带工具不够细。
核心能力
| 能力 | 具体能做到什么 |
|---|---|
| 请求拦截 | Proxy 模块可拦下每个请求,改完再放行,实时可控 |
| 重放验证 | 把任意请求丢进 Repeater 反复微调发送,对比响应差异 |
| 站点地图 | 自动整理访问过的接口结构,方便定位测试目标 |
| 编码工具 | 内置编解码与比对,处理各种变形数据更省力 |
| 跨平台 | 基于 Java,Windows、macOS、Linux 都能跑 |
| 免费可用 | 社区版对个人学习与合法测试免费,核心拦截能力齐全 |
它把“中间人”这个位置用得正当且可控,所有操作都发生在你自己的浏览器与目标之间
Burp 的核心是本地代理:你让浏览器把流量先送到 Burp,再由它转发给服务器,返回时也经过它。这个中间环节让你能看见平时浏览器隐藏掉的细节,并临时修改参数、头部或正文再发出去,从而判断服务端是否做了该做的校验。手动测试的价值在于精准——你能针对一处逻辑反复试探,而不是被自动工具的海量请求淹没。
和 ZAP 一样,请只在你有权测试的系统上使用,仅限自有项目、授权靶场或已获书面同意的范围。社区版对自动爬取与主动扫描做了限制,高级自动化功能需要付费专业版;对个人手动验证接口而言,免费档已覆盖绝大多数日常需求。请勿将工具用于未授权系统。

同类工具怎么选
| 工具 | 授权 | 差别在哪 |
|---|---|---|
| OWASP ZAP | 开源免费 | 同样代理式思路且完全开源,自动扫描更强,手动改包也行。 |
| Fiddler | 免费闭源 | 通用流量抓包利器,改包方便,但安全测试专用功能不如 Burp。 |
| mitmproxy | 开源免费 | 命令行代理抓包,脚本化能力强,偏开发调试而非安全扫描。 |
谁适合用
- 需要手动验证接口逻辑的安全研究员
- 学习 Web 渗透、练手改包的初学者
- 对自己产品做受控自检的开发人员
怎么开始
- 从官网下载社区版并安装 Java 运行环境后启动。
- 在 Burp 的 Proxy 里开启拦截,并把浏览器代理指向它。
- 正常浏览目标站点,在拦截面板里修改请求再放行。
- 把感兴趣请求发到 Repeater,反复调整参数对比响应。
- 确认问题后整理证据,在授权范围内提交给相关方修复。
常见问题
社区版和付费版差在哪?
社区版限制自动爬取与主动扫描速度,缺少部分高级自动化功能,手动测试够用。
能扫别人的网站吗?
不能。仅可在你拥有权限或获授权的系统测试,未授权扫描属违规行为。
一定要会编程吗?
基础拦截与改包不需要编程,进阶的自动化扩展才涉及脚本。
为什么有时拦不到请求?
检查浏览器代理与证书是否配置正确,HTTPS 需安装 Burp 的 CA 证书才能解密。
授权与合规
Burp Suite 社区版由 PortSwigger 免费提供,供个人学习与合法安全测试使用,闭源不开放源代码。 官网:portswigger.net/burp/communitydownload。
继续找同类资源
这条属于「软件工具」栏目,同栏目还有更多可直接使用的免费资源,可以在 软件工具全部资源 里按需翻阅。
相关资源
同栏目下这几条也常被一起翻到:
↓ 获取资源
点击按钮直接前往资源页面。