
图形化数字取证:Autopsy 开源平台把磁盘调查做成可视流程
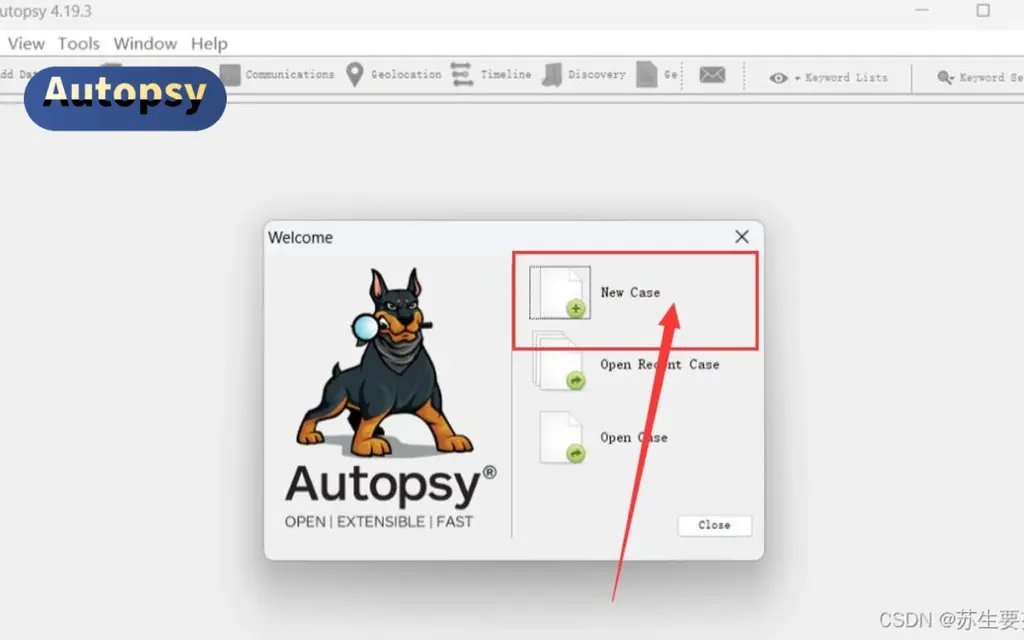
取证听起来很高冷,但 Autopsy 把它做成了带界面的可视流程:导入磁盘或镜像,它自动跑文件分析、已删恢复、时间线、关键字搜索、网页痕迹等模块,结果一屏看全。它跨平台、开源免费,底层正是 Sleuth Kit,适合调查人员、安全团队,也适合想用图形方式查清”盘上发生了什么”的进阶用户,把专业活变直观,降低取证门槛。
它解决什么问题
命令行取证太陡,想用图形界面看清盘上痕迹。
要一块盘同时看已删、时间线、搜索结果汇总。
团队要可复现、开源可审计的调查工具留痕。
核心能力
| 能力 | 具体能做到什么 |
|---|---|
| 图形流 | 向导式导入分析,结果分模块展示一目了然 |
| 多模块 | 已删恢复、时间线、搜索、痕迹一起跑不漏 |
| 底层强 | 基于 Sleuth Kit,取证能力扎实可信 |
| 跨平台 | Windows macOS Linux 都能装能用方便 |
| 开源免费 | 源码公开可审计,无授权费放心用 |
| 可复现 | 分析过程留痕,适合合规调查与复核 |
它把一整套取证流水线收进了一个看得见的界面
Autopsy 的价值在于”整合”:你导入一块盘或镜像,它自动调度底层 TSK 做文件系统解析,再叠加已删文件恢复、时间线重建、关键字与正则搜索、网页与聊天痕迹提取等模块,最后在左侧树里分门别类呈现。调查者不必记一堆命令,点开就能看”这块盘删过什么、谁何时动过、有没有敏感词”。开源意味着分析逻辑可审计、可复现,对合规调查很重要。它把专业取证从纯命令行拉到了更多人能用,降低了上手门槛,也方便团队协作。
红线重中之重:导入前必须把原盘做成只读镜像,Autopsy 只分析镜像,绝不在原盘写;所有导出存到别的盘。这类平台只用于你有权限的设备,无权访问的存储碰都不要碰,否则既违法又毁证据。能恢复多少取决于覆盖情况——未覆盖的已删项易找回,被新写覆盖或安全擦除的难救。它是取证平台而非日常误删玩具,第一次用建议先拿测试镜像练手,熟悉各模块再上真盘,避免误操作毁了证据。补充:导入镜像时选对文件系统类型,错选会漏数据;分析报告可导出 PDF 留档,方便交接与复核。取证讲究可追溯,每一步操作都记日志,别怕麻烦,关键时刻能证明清白。

同类工具怎么选
| 工具 | 授权 | 差别在哪 |
|---|---|---|
| The Sleuth Kit | 开源免费 | 同生态命令行底座,Autopsy 是其图形前端。 |
| PhotoRec | 开源免费 | 按特征捞文件易用,但不做元数据级取证。 |
| FTK Imager | 免费闭源 | 免费镜像与预览工具,深度取证需商业版。 |
谁适合用
- 做数字取证的调查与安全团队
- 需要可视分析磁盘的调查人员
- 想用图形方式深究盘上痕迹的用户
怎么开始
- 先给原盘做只读镜像,绝不直连原盘分析。
- 打开 Autopsy 新建案件,导入镜像。
- 等自动分析完,在左侧树看各模块结果。
- 用时间线与搜索定位关键痕迹。
- 导出结果到别的盘,原盘始终只读。
- 把案件导出成报告,便于交接与复核。
常见问题
真能恢复吗?
能恢复未覆盖的已删文件;覆盖少、分析早,找回越多。
能恢复多少?
看残留:刚删未写基本全在,长期写入的盘只剩零星碎片。
什么时候救不回来?
新数据覆盖、安全擦除或物理损坏时,基本无力回天。
能写回原盘吗?
不能。只分析镜像,导出到别的盘,原盘保持只读。
授权与合规
Autopsy 以开源协议发布,源码公开,跨平台可用,可自由使用与修改。本平台仅用于你有权限的存储设备,导入前必须把原盘做成只读镜像。 官网:www.autopsy.com。
继续找同类资源
这条属于「系统相关」栏目,同栏目还有更多可直接使用的免费资源,可以在 系统相关全部资源 里按需翻阅。
相关资源
同栏目下这几条也常被一起翻到:
↓ 获取资源
点击按钮直接前往资源页面。
相关资源
更多「系统相关」
系统起不来又没救盘:MediCat USB 把常用救援工具塞进一个启动盘
电脑开不了机、进不去系统,手边又没预备救盘,是很多人遇到的最慌时刻。MediCat USB 是一套开源的启动盘方案,把杀毒、…