
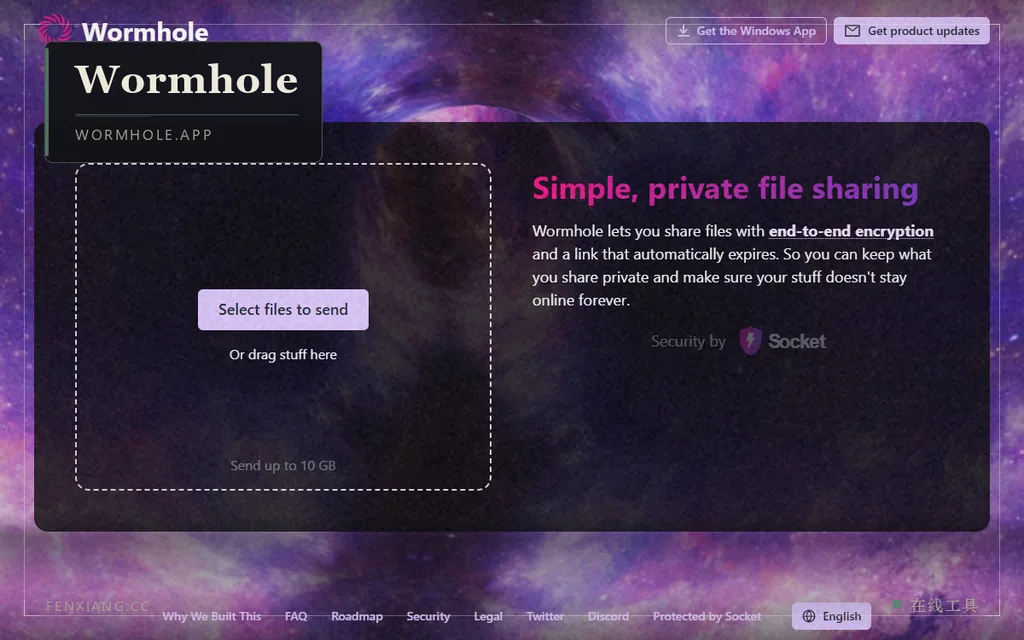
不想让中间服务器能读到你的文件:Wormhole 上传前先在浏览器里加密,5GB 内 24 小时后自动删
本页目录 5 节
「把文件传给别人」这件事,多数方案都要你先信任一个中间人:文件传上它的服务器,由它保管、由它分发,至于它能不能看到内容、什么时候删、删得干不干净,只能看它的隐私政策怎么写。
Wormhole 的不同在于,它把「信任」从承诺变成了结构性的东西——文件在离开你的浏览器之前就已经加密,运营方服务器上存着的是一团它自己也解不开的密文。
它怎么做到「服务器看不到」
关键在于加密发生的位置和钥匙传递的方式:
- 加密在本地完成——文件用 AES-GCM 在你的浏览器里加密后,才往外传。服务器拿到的是密文。
- 钥匙放在链接的「#」里——解密所需的密钥被放在下载链接的片段(fragment)部分,也就是网址中
#之后的那一段。按 HTTP 规范,浏览器不会把片段发送给服务器,所以这个钥匙从头到尾没经过 Wormhole 的服务器。 - 它是「端到端」而不是「传输加密」——不是「传输过程中加密、落到服务器上再解成明文」,而是全程只有你和收件人能解开。
换句话说,链接本身就是钥匙:谁拿到链接,谁就能下载。官方也据此提醒——链接请通过你信得过的渠道发给对方,别贴在公开的地方。
关键参数
| 项目 | 官方口径 |
|---|---|
| 单次上限 | 免费档 10GB |
| 5GB 以内 | 存在官方服务器上 24 小时,这期间你关掉页面对方也能下 |
| 超过 5GB | 转为浏览器之间点对点直传——文件不过服务器,但双方页面都要一直开着直到传完 |
| 保留时间 | 固定 24 小时,到期自动永久删除;免费档不可调整 |
| 要注册吗 | 收发双方都不需要账号,不装客户端,浏览器打开即用 |
| 加密 | 128 位 AES-GCM,端到端;加密在浏览器内完成 |
| 手机 | 网页在移动端可用(官方原生 App 仍在开发中) |
适合与不适合
适合:给客户发一段未经剪辑的视频素材、给合作方传一份设计源文件、在两台没有共同云盘的机器之间搬一个数据库导出、把一份合同或检查报告发给公司外部的人——这类场景的核心诉求恰恰是「中间商读不到」。
不适合:需要长期保留、反复下载的分享。24 小时就删,且不能延长,所以别把它当网盘或团队资料库用;那种需求应该交给正常的云存储。
和同类方案比,差在哪
| 做法 | 代价 |
|---|---|
| 网盘 + 链接 | 对方要注册或装客户端,文件在服务商那边放着,什么时候删、谁能看往往说不清 |
| 邮件附件 | 多数服务把单封压在 20—25MB,超过就要拆分或被退回 |
| 即时通讯直发 | 平台会压缩媒体、有大小限制,文件长期留在聊天记录里 |
| Wormhole | 24 小时就删、不能延长,不适合需要长期重复下载的场景 |
几个容易踩的点
- 链接就是钥匙:收到的人可以再转发,别在公开群或评论区直接贴。
- 大文件要「双方都在线」:超过 5GB 走点对点,发起方页面一关,传输可能就退回服务器副本模式或直接失败。
- 超大文件受发起设备内存限制:加密在浏览器里做,用旧手机发几十 GB 文件会明显吃力。
- 开源程度有限:流式加密那部分实现是开源的,完整的客户端与服务端代码官方称「未来可能」开源;站方还挂了最高 1000 美元的安全漏洞奖励。
如果你现在还在用「压缩包 + 网盘链接」的方式传敏感文件,又说不清对方服务器上到底留了几天、留了什么,Wormhole 值得放进收藏夹——至少在你需要「传完就没了」的时候,它比大多数方案更省心。
资源信息
界面语言
英文
授权方式
免费使用(免费档单次上限 10GB)
收费方式
免费
适用平台
Web
获取方式
直链下载
资源更新
2026-10-14
页面更新
2026-10-14
↓ 获取资源
点击按钮直接前往资源页面。
相关资源
更多「在线工具」
浏览器收藏夹攒了十年还是一团乱:Raindrop.io 把书签做成能全文搜索的资料库,免费版不限量、五个平台同步
书签这件事,大家的处理方式出奇一致:看到想留的页面按 Ctrl+D,塞进浏览器默认的那个文件夹,然后再也不打开。等到真要找一…
邮件塞不下、网盘又不放心:SwissTransfer 免费传 50GB,不注册、链接到期自动删
一段 4K 素材、一个设计工程包、一份几十页的 PDF,随手就超过邮箱 25MB 的附件上限。SwissTransfer 把…
你也能参与真科研:Zooniverse 把上亿张科研图片分给普通人一起看
科学家手里堆着太多照片、录音和手稿,机器识别不准,人工又看不完。Zooniverse 把数据切成一小块一小块,交给全世界愿意…