
让 AI 智能体自己装包、读文件、调接口,但又碰不到你的密钥:NVIDIA 开源 OpenShell,策略写一遍、内核逐个拦,八个月两万星
本页目录 10 节
先说一个已经发生在很多人身上的场景:你让一个编码智能体去把项目跑起来。它开始自己 pip install、读 .env、连数据库、往某个 API 发请求。跑通了,你很满意——然后想起它刚才读过你主目录下的所有东西。
这道缝很难补。给少了权限,智能体什么也干不成,只是个会聊天的目录阅读器;给多了权限,你等于把一台有 root 的半自动机器交给了一个会自己写脚本的东西。
OpenShell 是 NVIDIA 开源的一份答卷:不削减智能体的能力,而是在它外面套一层由内核执行、由策略约束、由形式化验证兜底的壳。Apache-2.0,Rust 写的,今年 2 月建仓,到抓取时 20,886 星。
这篇不评「安不安全」——这件事没有第三方测评能给结论。只把它怎么拦、装起来要什么条件、哪些地方会绊住你讲清楚。
一、交付清单
| 项目 | 情况 |
|---|---|
| 开源方 | NVIDIA(仓库 NVIDIA/OpenShell) |
| 许可 | Apache-2.0 |
| 实现语言 | Rust(CLI 是静态 musl 二进制,不依赖 glibc) |
| 最新稳定版 | v0.1.6(2026-10-27),稳定版基本每周二发一次 |
| 热度 | 20,886 星 / 2,048 fork / 565 个未结 issue(2026-11-02 抓取) |
| 平台 | Linux(Debian/Ubuntu,x86_64 与 arm64)、macOS(Apple Silicon);Windows 只有 WSL 2 实验态 |
| 运行时后端 | Docker、Podman(rootless)、Kubernetes(Helm)、MicroVM |
| 默认负载 | nvcr.io/nvidia/base/ubuntu:24.04(最小 Ubuntu,不含任何 agent) |
第一个要扭正的预期:它不是又一个桌面 AI 客户端。装完之后你得到的是一条 openshell 命令、一个本地网关、以及一个空空的 Ubuntu 沙箱。里面没有模型、没有 agent、没有界面——那些要你自己装进去。
二、它管的是「能碰什么」,不是「说了什么」
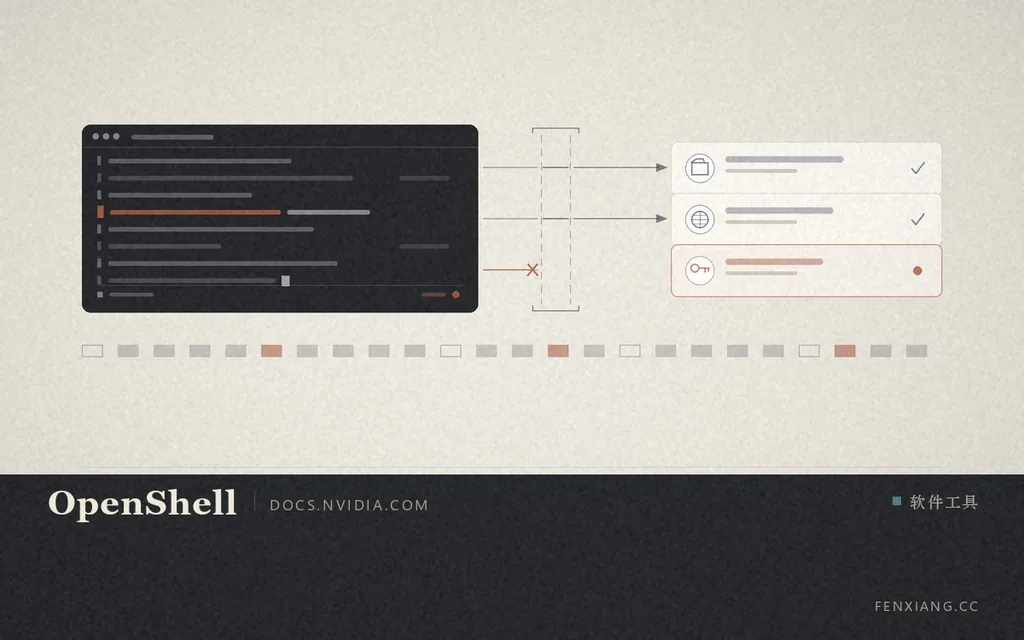
OpenShell 的模型很简单:你写一份策略(policy),声明每个智能体能碰什么,然后由它执行。策略分三块——文件系统、网络、进程。智能体在沙箱里跑,所有文件访问、系统调用、外发连接都要过检查。
关键在「在哪执行」:不是在一个中间层拦截 API,而是在内核里拦。项目 README 的原话是 instruments the kernel to enforce policy on every file access, system call, and network connection at runtime。这意味着绕过路径很少——你不能靠换一个 HTTP 库、换一种写文件的方式来躲开它,因为被约束的是那条系统调用本身。
还有一层是大多数人会忽略的:智能体看不到真正的密钥。凭据由 OpenShell 的 supervisor 保管,只有在请求发往「已批准端点」时才会被临时加上去。所以哪怕智能体把环境变量全打印出来、把整个文件系统打包发走,里面也没有能用的 key。这一条比绝大多数「在 prompt 里叮嘱它别泄密」的做法实在得多。
三、装起来就两条命令,前提是 Docker 28 起步
官方给的安装路径很短:
curl -LsSf https://raw.githubusercontent.com/NVIDIA/OpenShell/main/install.sh | sh
openshell sandbox create --name demo
第一条装 CLI 和本地网关,第二条起一个沙箱。默认镜像是 nvcr.io/nvidia/base/ubuntu:24.04,给的是最小 Ubuntu 环境,--from 可以换成任意标准 OCI 镜像。
但依赖清单比这两行命令长:Docker 要 28.0 以上(或 Podman 5.x、或 Kubernetes 1.29 + Helm 3),gateway 二进制要 glibc 2.28 以上。真正的门槛在下一节。
想跑一个真智能体,官方有一篇「Run Your First Agent」,用 OpenCode 接 OpenRouter 的免费模型,演示智能体在需要新权限时怎么被拦下来、你要怎么批准。这条路比自己从零配图省事。
四、三层结构:网关、监督器、沙箱
- Gateway(网关):控制面。管沙箱、管策略、管认证。可以单机跑,也可以用 Helm 部署到 K8s 里当服务。
- Supervisor(监督器):真正动手的那一层。它持有凭据、向外发起连接、代理沙箱的 TCP 与 DNS。
- Sandbox(沙箱):智能体待的地方。里面跑一个
openshell-sandbox运行时,它负责启动并持有智能体的进程树、观察可执行文件身份、把需要出网的请求交给 supervisor。它不持有凭据、也不自己开上游连接。
这个分工有个直接后果:信任边界落在沙箱里面那道线上,而不是外面。沙箱里的一切都当成不可信,连它自己的运行时都不许有凭据。这也是为什么它必须在容器/虚拟机/内核三层都成立——任何一层漏了,这套模型就退化成「一个会自己开门的门卫」。
五、五个内核条件,缺一条就直接不放行
这是全篇最实用的一节。OpenShell 在放行负载之前会主动探测下面这些能力,缺任何一条就 fail closed——不是降级运行,是直接起不来:
| 能力 | 要求 | 作用 |
|---|---|---|
| Landlock LSM | ABI 3 或更新(Linux 6.2 起) | 文件系统访问的强制约束,连私有通道与启动文件都保护,不允许被截断 |
| seccomp user-notification | 支持嵌套过滤器,以及 SECCOMP_IOCTL_NOTIF_ADDFD + ADDFD_FLAG_SEND |
系统调用的逐条裁决,且不需要额外 capability |
| 进程内存读取 | process_vm_readv 或 /proc/<pid>/mem |
同 UID 下读取被托管子进程的内存,只读不写 |
| 套接字设备绑定 | SO_BINDTODEVICE 绑到 loopback |
沙箱内的 TCP/UDP 只能被沙箱内部连上,外部进不来 |
| 内核版本本身 | 不足以单独下结论 | 发行版打了补丁但要过同一套验证才算 |
换句话说:Ubuntu 22.04(内核 5.15)原生跑不了,得换 6.2 以上的内核或换发行版。这一条会劝退不少人,但它是这套设计成立的前提——策略如果只在一个用户态进程里执行,智能体一个 ptrace 就绕过去了。
macOS 那边怎么满足?答案是它不在宿主内核上跑:这些内核能力在 Docker Desktop 的 Linux 虚拟机里生效。所以 Mac 用户拿到的隔离强度取决于 Docker Desktop 那台虚拟机的内核,跟 macOS 自己的沙箱机制没关系。
六、改策略要过一道「证明」
这套东西里最有意思的不是拦截,是改策略之前的检查。OpenShell 带一个 policy prover,用形式化验证算一遍:这条改动会新放开哪些访问?
比如「允许访问 api.example.com」这一条,落到证明器里会展开成:新放开了哪个主机、带着哪份凭据、能调哪个方法。如果结果是「带凭据访问一个新主机」或者「调用一个新的 API 方法」,这次改动就会被挂起来等人批,而不是直接生效。
配套还有一个 advisor,负责把改动翻译成人能读的风险描述。这套东西的价值在于:策略是会随着需求一点点松的,今天加个域名,明天加个目录,三个月后你会发现它能碰的东西比一开始多了一倍。有人(或者说有个程序)在每次放宽时提醒你放宽了什么,比事后审计有用。
七、六个会绊住你的地方
- 0.1.6 起网关不配认证就拒绝启动。OIDC、mTLS、gateway JWT 三选一,一个都没有就直接不干活。本地开发想图省事,得在配置里显式写
allow_unauthenticated_users = true——这条只在可信的本地环境用。 - 沙箱和 supervisor 必须同版本。0.1.6 改了控制连接的方向(改成由沙箱侧发起),旧二进制会拒绝新沙箱。升级时两边一起升,别只升一半。
- 中继过的连接,
getpeername()报的是 127.0.0.1。出口 TCP 被 supervisor 中继之后,目标地址是看不见的。如果你的程序靠getpeername做判断,在这里会拿到本机 loopback。授权逻辑本身用的是「请求的目标」,不受影响,但你自己的日志会变得很迷惑。 - K8s 部署要求 CNI 真的执行 NetworkPolicy。文档写得很直白:your CNI must enforce NetworkPolicy。有些 CNI 只是把规则存下来不执行,那种集群上跑出来的隔离是假的。
- 遥测默认开。只收类别和计数,不收沙箱名、路径、提示词、凭据。介意的话在 gateway 上设
OPENSHELL_TELEMETRY_ENABLED=false,Helm 装的话是server.telemetryEnabled=false。也可以编译时直接去掉。 - 它不提供智能体。默认镜像里连一个 CLI 都没有。你要自己准备一个装了 OpenCode、Claude Code 或别的什么工具的 OCI 镜像,然后用
--from带进去。这一步不难,但别指望装完就能对话。
八、和「把程序关起来」的老办法有什么不同
站上写过几个同类工具,值得摆在一起看:
| 方案 | 关的是什么 | 适合的场景 |
|---|---|---|
| Firejail | 一个你不太信任的桌面程序 | Linux 上临时跑陌生软件,靠命名空间隔离 |
| Sandboxie-Plus | 一次安装、一次双击 | Windows 上试破解工具或冷门软件,改动不落系统 |
| SkillSpector | 装 skill 之前的那次静态扫描 | 把别人的提示词和脚本装进终端前先查一遍投毒 |
| OpenShell | 智能体长期在线时的每一次动作 | 让智能体自己装包、调接口,但按策略逐个放行 |
区别在时间尺度:前三个都是「这一次运行」的隔离,用完就结束;OpenShell 面向的是一个会连续工作几小时、会自己决定下一步做什么的东西。所以它需要策略、需要审批、需要一份能说清「它现在能碰什么」的清单——这些东西对一个只跑十分钟的安装程序来说是多余的,对一个天天在跑的智能体来说是必需的。
九、值不值得装
| 你的情况 | 建议 |
|---|---|
| 让智能体在服务器上长期跑,会装包、会读写文件 | 值得,这正是它的目标场景 |
| 要给团队几个智能体分配不同权限 | 值得,策略是按沙箱给的,K8s 里还能按命名空间铺开 |
| 只是本机临时跑个脚本 | 不必,Docker 加个 --network none 就够 |
| 内核还在 5.15(Ubuntu 22.04 默认) | 先解决内核,否则装了也起不来 |
| 主力是 Windows | 现在别急,只有 WSL 2 实验态,原生支持还在分支上 |
| 想找一个开箱即用的 AI 客户端 | 不是它,这里没有任何界面 |
如果决定试,最短路径是:确认内核 ≥ 6.2、Docker ≥ 28 → 跑那条 install → openshell sandbox create → 先不加任何策略跑一遍,看它拦了什么 → 再按官方那篇「Run Your First Agent」接一个真智能体。别一上来就写一整套策略,那玩意儿写宽了等于没写。
十、一句话
过去一年我们给智能体加能力的速度,远快于给它加约束的速度。绝大多数「AI 帮我操作电脑」的方案,本质上是在赌模型不会乱来——而这个赌注的赔付上限是你的密钥和整个主目录。
OpenShell 提供的是另一种做法:不赌,改成登记。能碰什么写在策略里,在内核里执行,改策略要过证明,密钥根本不进沙箱。代价同样具体:内核要 6.2 以上、Docker 要 28 起步、默认镜像里什么智能体都没有、Windows 还得等。
它不适合只想「让 AI 帮我看一眼这个文件」的人。它适合那种已经开始让智能体替你干活的场景——那种时候,你需要的不是更强的模型,是一份能说清「它现在能碰什么」的清单。
↓ 获取资源
点击按钮直接前往资源页面。
相关资源
更多「软件工具」
5,980 条 AI 评审意见里只有 7% 是真问题:阿里把内部用了两年的代码评审器开源了,同一个模型换它之后,精度涨四倍、token 只花 1/9
阿里把内部官方的 AI 代码评审助手开源了:OpenCodeReview,Apache-2.0,Go 写的,五个月近五万星。…
把 ElevenLabs 那套搬回自己电脑:VoiceStudio 用 AGPL-3.0 开源了克隆、配音、听写、转写六合一,六个平台全本地跑,代价是 Windows 上 A 卡只能吃 CPU
一段 5 到 15 秒的干净人声,加上文字,就能合成同一个人说话;顺手还能给外语视频配音、把会议录音转成文字、把整本有声书批…
网页 34,873 字符的 HTML 去掉噪音只剩 15,371 字符:Firecrawl 一套 compose 自建抓取服务,把整站变成模型能读的 Markdown
让 AI 读一个网页,真正费劲的不是「抓下来」,而是「抓下来之后哪一段才是正文」。Firecrawl 开源版干的就是这一步:…